LOGO 首页 OA教程 ERP教程 模切知识交流 PMS教程 CRM教程 技术文档 其他文档  
 
网站管理员

[点晴永久免费OA]群晖这一次补了 27 个洞:你的 NAS 补丁吃上了吗?

admin
2026年11月13日 18:43 本文热度 364
只讲怎么自查、怎么补丁、怎么收权限;不讲漏洞原理、不提供任何利用方法,也不评价厂商。涉及型号与版本号以群晖官方公告为准,文末附查询路径。

前些天,群晖官方刚警告过一轮针对 NAS 的勒索攻击(C3RB3R,利用的是 2024 年底就已修复的旧漏洞);才没过多久, 11 月 10 日,群晖一次补了 27 个安全洞。其中最重的一个,评分 9.8,不用登录你的 NAS 就能发起。

这两件事放在一起看,结论只有一个:NAS 已经是被持续盯着打的设备,补丁节奏必须跟上。

而最让我想写这篇的,是下面这张截图——一位用户的真实界面:
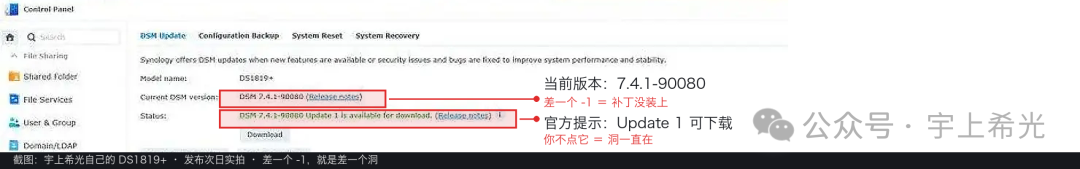
版本号写着 7.4.1-90080,看起来「挺新」。但这次 9.8 分漏洞的修复版本是 7.4.1-90080-1——差的就是尾巴上这个 -1。**系统没骗你,它确实显示"有更新可下载";只是你没点。**对面的攻击者可不管你差的是不是就这一个补丁。

这篇就讲四件事:这 27 个洞是什么级别、为什么「显示最新」没用、你的版本号怎么对号入座、以及升级前后该做什么。全文 10 分钟,比事后恢复数据便宜得多。


一、27 个洞,记住两条主线就够了

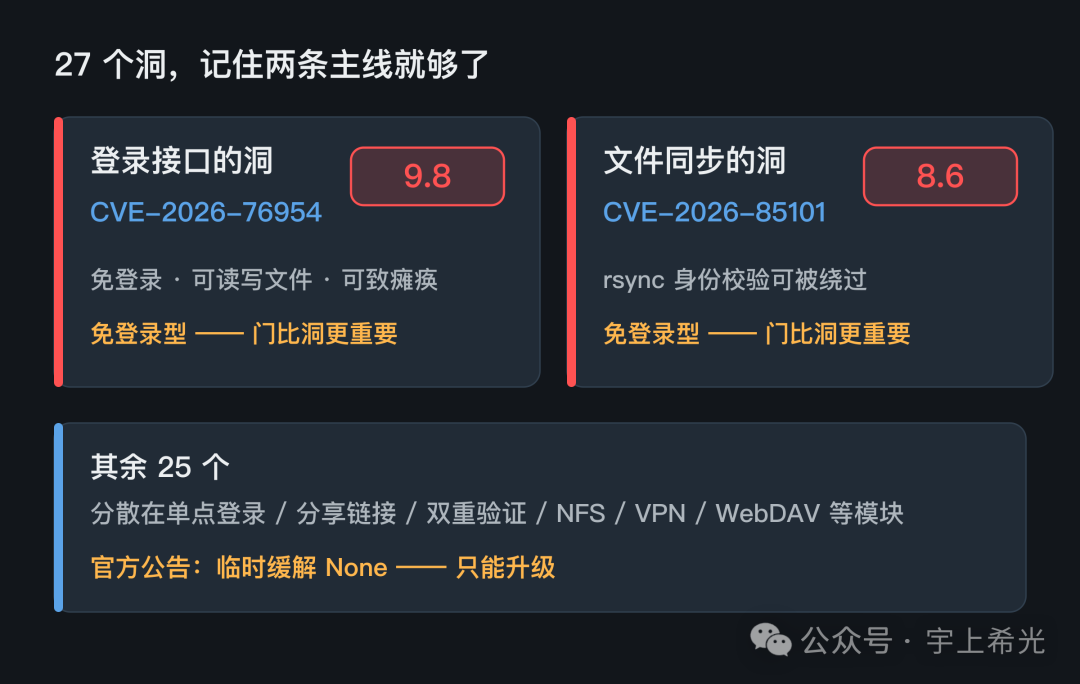
27 个编号不用背,收敛成两句话:

主线
编号
评分
一句话说明
登录接口的洞
CVE-2026-76954
9.8
不需要账号密码,就能读写 NAS 里的文件,甚至让服务瘫痪
文件同步的洞
CVE-2026-85101
8.6
rsync(文件同步服务)的身份校验可以被绕过,同样免登录

剩下 25 个分散在单点登录、分享链接、双重验证、缩略图、NFS、VPN、WebDAV 等模块,评分都没这两个高——但方向一致:都在大门附近。

最关键的一条官方信息:这次公告里「临时缓解措施」一栏写的是 None。意思是——没有「关掉某个设置就能先挡一挡」的选项,唯一的解法是把系统升到修复版本。

二、为什么「显示已是最新」没用

很多人对着设置页看到「已是最新版本」就放心了。这次恰恰不能只信这一行字,有三个原因:

**1. Update 1 是「追加补丁」,不是「新版本」。**就像截图里那样:主版本号 90080 看着很新,但安全修复挂在 90080-1 上。不点那个 Download,主版本号不会自己变。

**2. 自动更新可能早就被关了。**不少人在装机时怕「半夜自动重启断任务」,把自动更新关了——这一关就再也没人提醒你。

**3. 老机型收不到推送。**官方对部分已停产机型的系统支持有期限,有些机型停在某个旧分支上,只能手动去官网下对应分支的补丁。

所以自查的唯一标准动作是:去控制面板把完整版本号抄出来,对着表查。
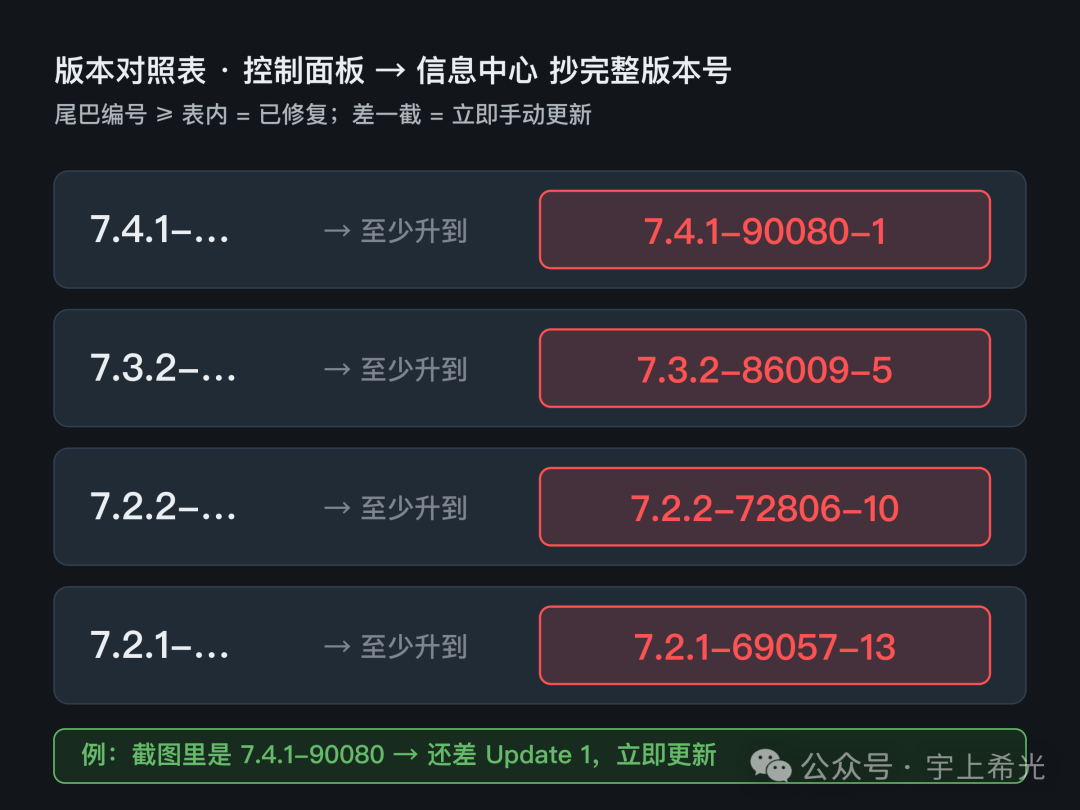

三、4 行版本对照表:30 秒对号入座

控制面板 → 信息中心,把「DSM 版本」整串抄下来(例如 7.4.1-90080),对照下表:

你现在的版本开头
至少要升到
怎么升
7.4.1-xxxxx
7.4.1-90080-1
控制面板 → 更新 → 手动更新
7.3.2-xxxxx
7.3.2-86009-5
同上
7.2.2-xxxxx
7.2.2-72806-10
同上
7.2.1-xxxxx
7.2.1-69057-13
同上

三种结果:

  • **版本号尾巴已经 ≥ 表里的编号**(比如已经是 `-1`):补丁吃上了,不用动;
  • **主版本对得上、尾巴差一截**(就像截图里的 90080):**立即点更新**,这就是本次最高危的一档;
  • **主版本比表里还老**(比如还停在 7.1 或 7.2.0):先升级到所在分支的最新版,再看官方公告确认覆盖——这部分机型建议直接去官网公告页核对。

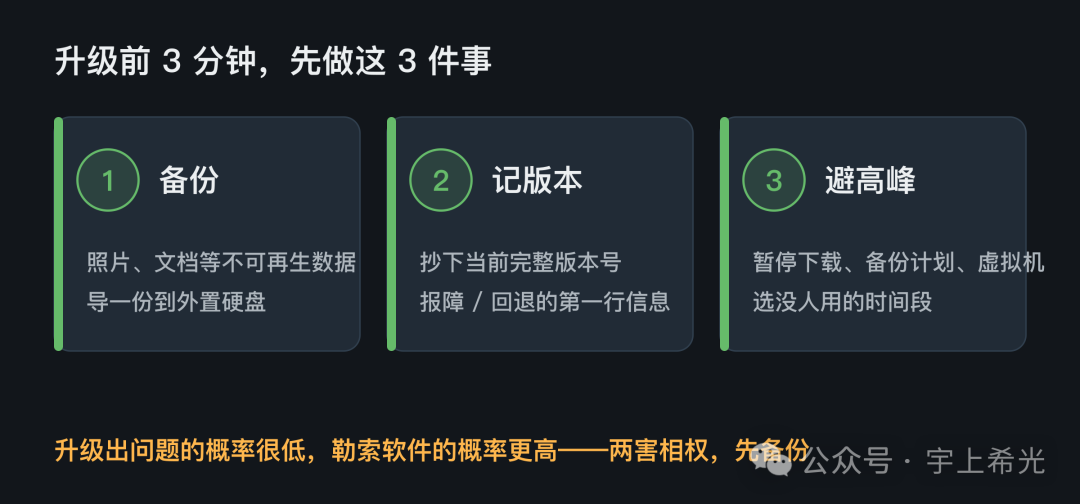
升级前 3 分钟,先做这 3 件事:

  1. **备份重要的共享文件夹**(至少把照片、文档这类不可再生数据导出一份到外置硬盘)——升级出问题的概率很低,但勒索软件的概率更高,两害相权;
  2. **记下当前版本号**,万一要回退或求助,这是报障的第一行信息;
  3. **避开在跑的任务**(下载、备份计划、虚拟机),选没人用的时间段升级。


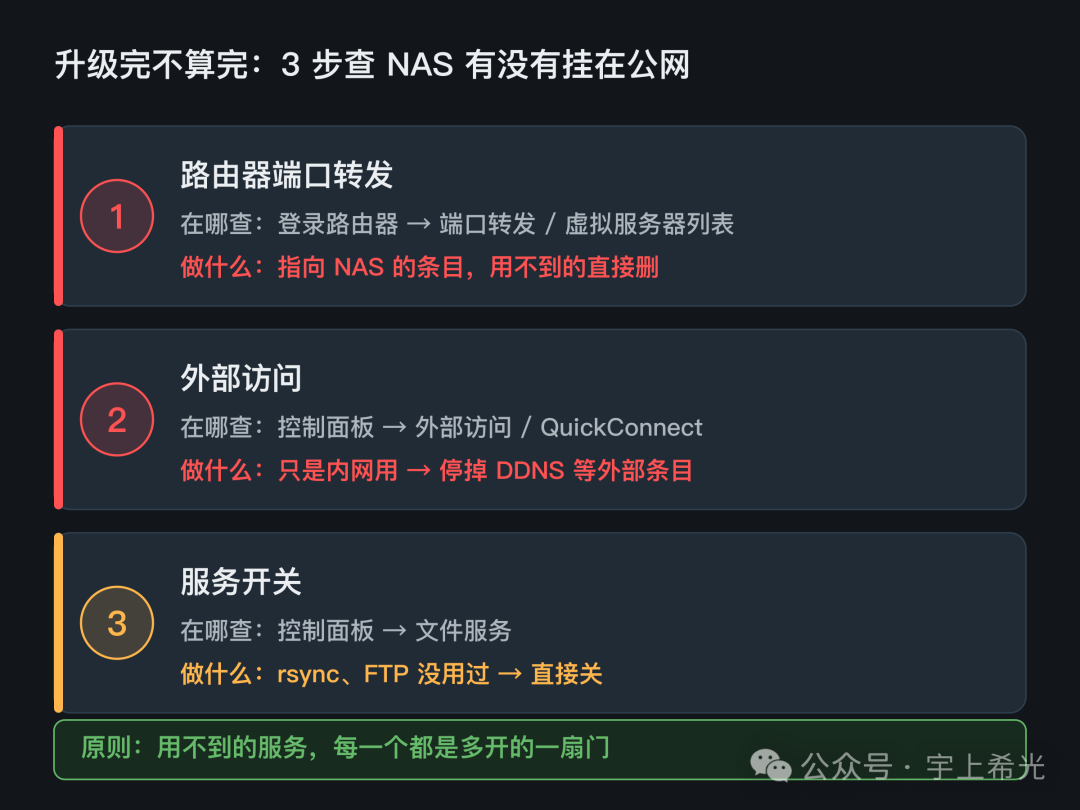
四、升级完还不算完:3 步查你的 NAS 有没有挂在公网

这次两个高危洞都是「免登录」型——意思是只要管理入口暴露在公网,风险就不需要你的密码参与。升级解决的是洞,下面这三步解决的是「门」。按顺序查:

第一步:查路由器有没有把 NAS 端口映射出去。

登录路由器管理页,找「端口转发 / 端口映射 / 虚拟服务器」列表。**凡是指向 NAS 内网 IP 的条目,问自己一句:我真的在用吗?**不用群晖 DRIVE 对外分享、不用外部访问相册的,直接删。这是最常见也最危险的一条暴露路径。

第二步:查群晖自己的「外部访问」。

控制面板 → 外部访问:如果配了 DDNS 但只是在家里内网用,把 QuickConnect 之外的条目停掉;控制面板 → 应用程序门户 里,逐个确认哪些服务真的需要从外面访问。

第三步:查服务本身的开关。

控制面板 → 文件服务:rsync(本次 8.6 分洞的所在)如果从来没用过,直接关;FTP 同理,用 SFTP 或不开。原则一句话:用不到的服务,每一个都是多开的一扇门。

这三步和上次 PHP2Shell 应急篇里的「收权限」思路是一套的:那篇讲的是补丁之后怎么收紧应用权限,这篇补上「网络入口」这一层。两篇连起来读,NAS 的门面就齐了。


五、写在最后:NAS 安全的三条底线

  1. **补丁要追到「尾巴」**:主版本号新不等于补丁齐,对照官方公告的完整编号。
  2. **入口要收窄**:公网映射能删就删,用不到的服务能关就关。
  3. **备份要异地**:3-2-1 里最值钱的是那份「攻击者够不着」的备份——外置硬盘定期拔下来,比任何设置都硬。

说明:本文只讲自查、升级与权限收紧,不涉及任何漏洞利用方法;漏洞编号、评分、修复版本均引自群晖官方安全公告 SA-26:19 与 SA-26:18(2026-11-10 发布),第三方印证来自 CERT-FR 与 HKCERT。版本对照表如有更新,以官方公告页为准;已停产机型的支持状态请查询群晖官网的支持政策页。


阅读原文:点击这里​


该文章在 2026/11/13 18:44:41 编辑过
关键字查询
相关文章
正在查询...
点晴ERP是一款针对中小制造业的专业生产管理软件系统,系统成熟度和易用性得到了国内大量中小企业的青睐。
点晴PMS码头管理系统主要针对港口码头集装箱与散货日常运作、调度、堆场、车队、财务费用、相关报表等业务管理,结合码头的业务特点,围绕调度、堆场作业而开发的。集技术的先进性、管理的有效性于一体,是物流码头及其他港口类企业的高效ERP管理信息系统。
点晴WMS仓储管理系统提供了货物产品管理,销售管理,采购管理,仓储管理,仓库管理,保质期管理,货位管理,库位管理,生产管理,WMS管理系统,标签打印,条形码,二维码管理,批号管理软件。
点晴免费OA是一款软件和通用服务都免费,不限功能、不限时间、不限用户的免费OA协同办公管理系统。
Copyright 2010-2026 ClickSun All Rights Reserved  粤ICP备13012886号-9  粤公网安备44030602007207号