探析文件上传的安全隐患与应对策略
|
admin 2026年11月9日 22:3
本文热度 70
|
文件上传是Web应用的一项基本功能,它允许用户将文件从本地设备上传到服务器,通常通过表单实现。但随着网络攻击和安全威胁不断增加,攻击者可能利用恶意文件上传、拒绝服务攻击、文件访问控制不严、未加密传输等手段攻击系统,导致数据泄露、资源耗尽、未授权访问等问题。因此,保障文件上传安全对企业和组织至关重要。
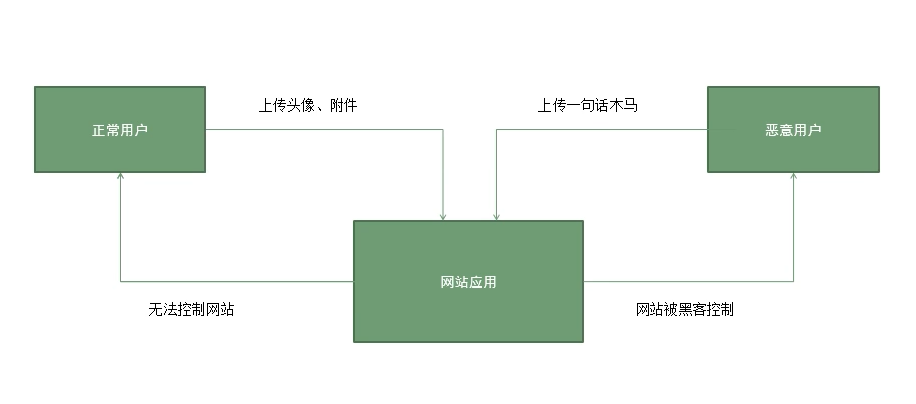
当系统存在文件上传漏洞时,攻击者可以将病毒、木马、WebShell、恶意脚本等上传到服务器,这些文件将对攻击者后续攻击提供便利。
上传病毒或木马:诱骗用户或管理员下载执行,或直接自动运行。
上传WebShell:攻击者通过网页后门执行命令,控制服务器。
上传恶意脚本:攻击者直接执行脚本发起攻击。
上传恶意图片:图片中嵌入脚本,加载或点击时脚本悄无声息的执行。
上传伪装脚本:借助本地文件包含漏洞(LFI)执行。
1) 文件类型检测不严
有些系统只是简单地通过文件扩展名来判断文件类型。这种方法很容易被绕过,因为攻击者可以伪装文件扩展名,例如将恶意脚本命名为“avatar.jpg.php”。
2) 存储位置不安全
如果上传的文件被存储在一个可以通过URL直接访问的位置,这就给了攻击者一个可以直接访问、执行恶意脚本的机会。
3) 缺乏权限控制
上传文件后,如果没有严格的权限控制,攻击者可能会利用这些文件进行非法操作。
存在文件上传功能的地方都有可能存在文件上传漏洞,比如相册、头像上传,视频、照片分享。论坛发帖和邮箱等可以上传附件的地方也是上传漏洞的高危地带,另外像文件管理器这样的功能也有可能被攻击者所利用。
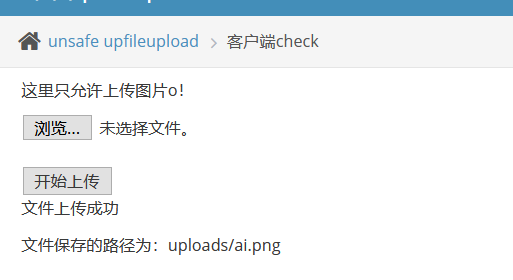
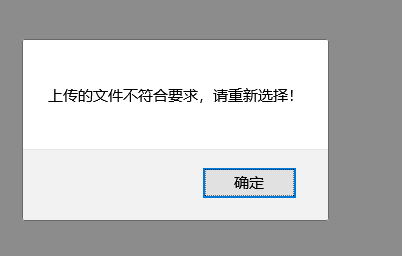
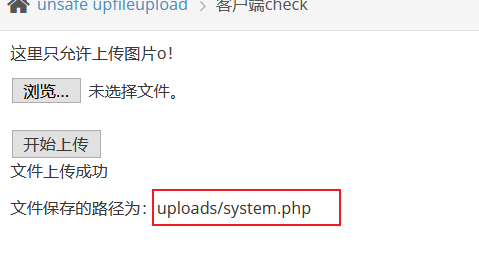
下面我们做一个测试,尝试上传一张图片,然后上传成功!
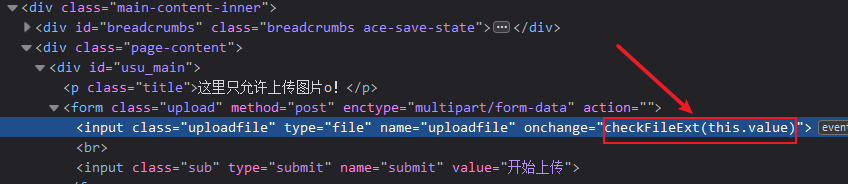
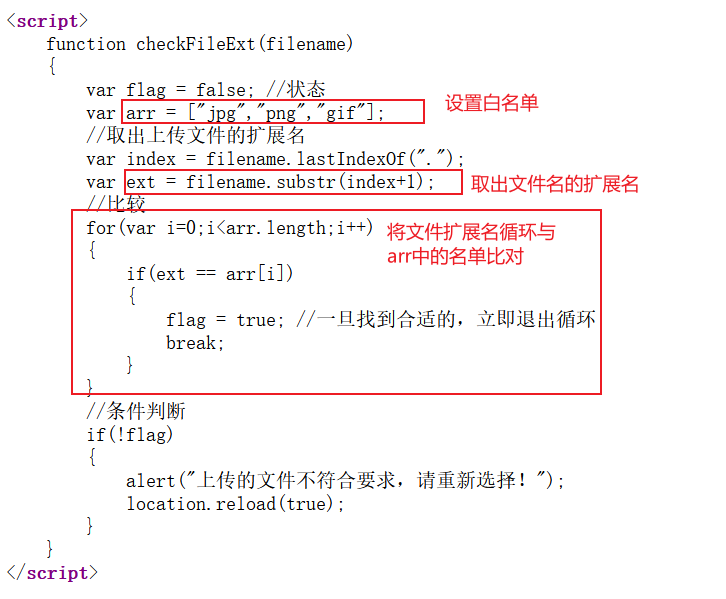
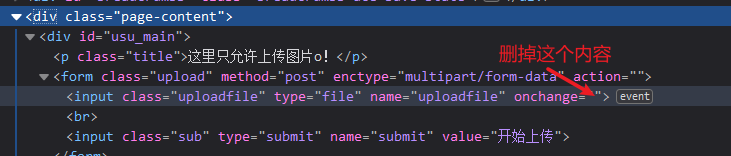
查看网页源码,发现是checkFileExt()函数做了过滤:
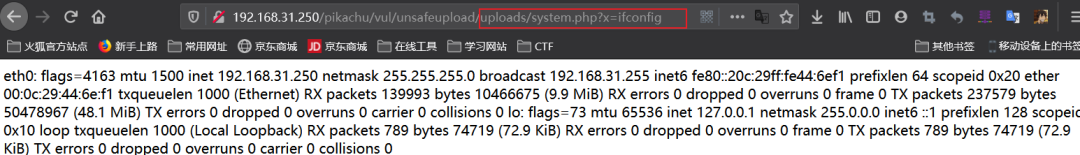
依据以上测试结论,说明该网页存在恶意文件上传漏洞。
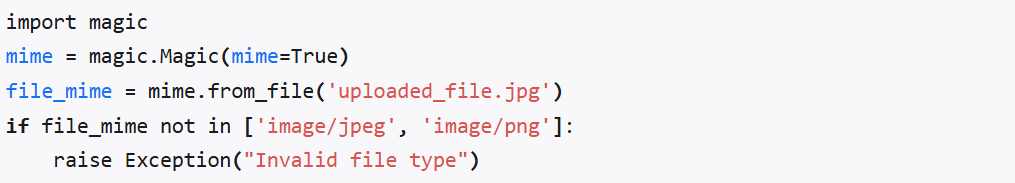
MIME类型验证:不仅要检查文件扩展名,还要检查文件的MIME类型。
内容检测:解析文件内容,确保其符合预期格式,比如图片文件确实是图片,而不是伪装的脚本。
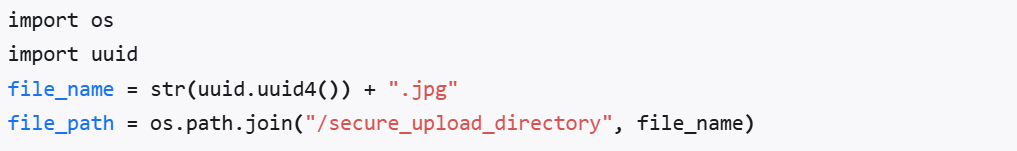
保存路径:将上传的文件存储在一个无法通过URL直接访问的目录中。
文件名处理:使用随机生成的文件名,避免攻击者猜测文件路径。
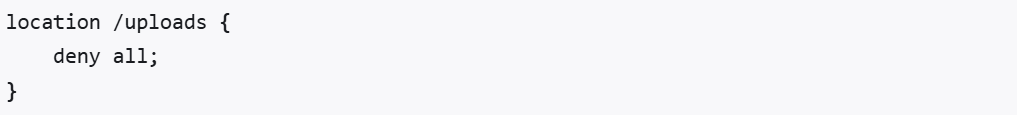
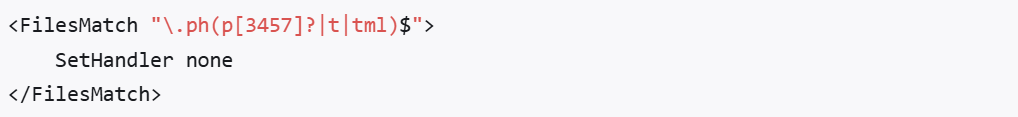
确保上传的文件存储在一个不可执行的目录中。可以通过服务器配置实现。
最小权限原则:上传的文件应设置为最小权限,尽可能限制访问。
访问控制:使用基于角色的访问控制(RBAC)系统,确保只有授权用户可以上传和访问文件。限制上传文件的权限,确保文件不能被执行。
病毒扫描:引入第三方文件扫描工具,如ClamAV,对上传文件进行病毒扫描。
日志监控:对文件上传操作进行日志记录和监控,及时发现和处理异常行为。
WAF可以帮助我们实时检测和阻止恶意文件上传,识别并拦截SQL注入、XSS等常见攻击模式。
CSP是一种浏览器安全机制,防止XSS和数据注入攻击,间接提升文件上传安全性。
禁用未使用的脚本执行:确保服务器仅允许执行必要的脚本类型,如禁用PHP服务器上的未使用脚本扩展。
文件系统隔离:如果可能,将上传目录与应用程序目录隔离,避免上传的文件被直接执行。
文件上传漏洞是网络安全领域中一个常见且危险的问题。了解其原理、类型及防护措施,有助于我们在开发和使用Web应用程序时,更好地保护系统安全,避免受到攻击者的利用。让我们共同关注文件上传安全管理问题,共同维护一个安全、可靠的网络环境!
阅读原文:原文链接
该文章在 2026/11/10 11:12:55 编辑过



 400 186 1886