[点晴永久免费OA]群晖NAS遭L0CK3D勒索病毒攻击!还没中招的赶紧做这几步防护
当前位置:点晴教程→点晴OA办公管理信息系统
→『 经验分享&问题答疑 』
近期,部分群晖 NAS 设备遭到勒索病毒 L0CK3D(C3RB3R 变种)攻击,文件被加密为 好消息是,我自己的群晖 NAS 目前还没有中招。但对于同样幸运还没中招的朋友来说,现在正是做防护的关键窗口期。这篇文章就把攻击原理和一套可落地的防护操作讲清楚,照着做一遍,能大幅降低被攻破的风险。 一、为什么会中招?攻击路径拆解这次攻击的核心特点很明确:不是靠共享文件从 Windows 电脑传播过来,而是直接攻击暴露在公网的 NAS 本体。 主要利用的是远程代码执行漏洞,攻击者针对暴露在公网的群晖设备,利用近期高危漏洞自动入侵。常见攻击路径有三条:
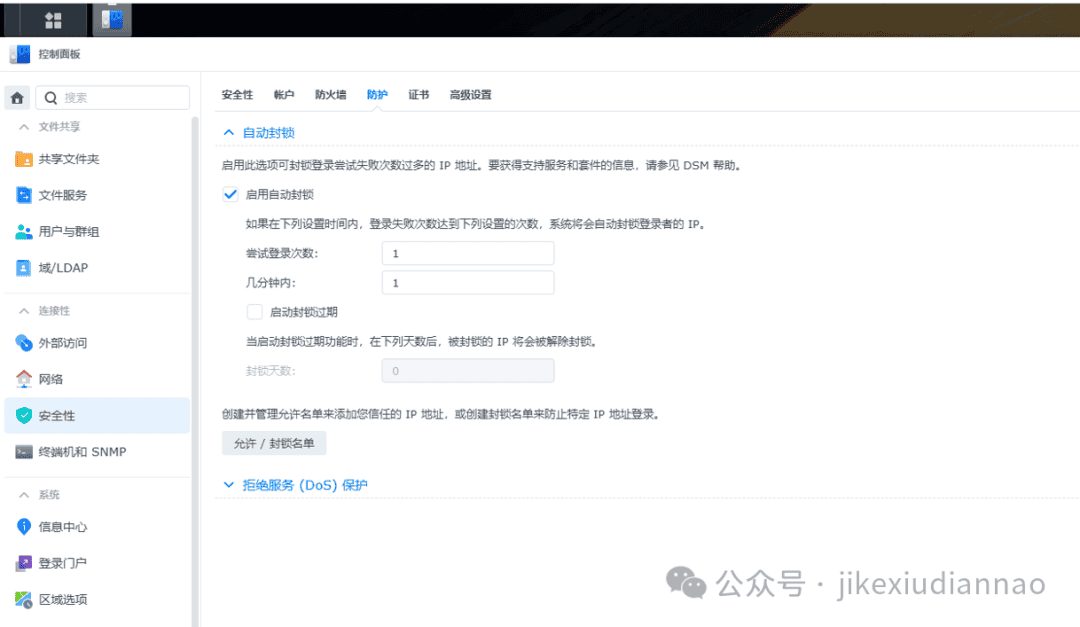
换句话说,只要你的 NAS 端口暴露在公网、套件或容器服务没及时打补丁、默认账号没处理,就可能成为攻击目标。 二、还没中招?按这个顺序做防护下面这套操作基于群晖 DSM 控制面板,建议逐项完成。 第一步:启用自动封锁登录群晖 NAS,依次打开 控制面板 → 安全性 → 防护,勾选 启用自动封锁。
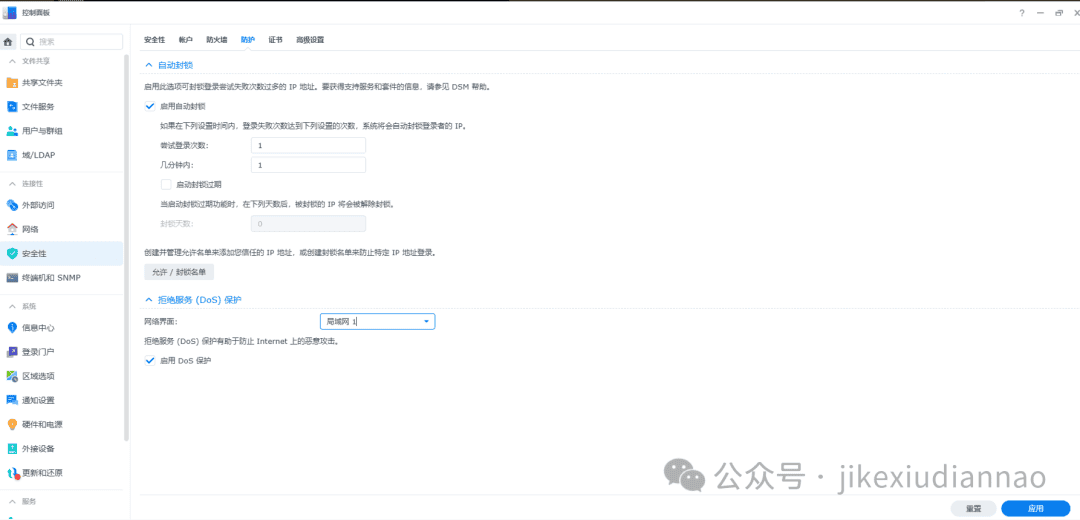
这样设置在设定时间内登录失败次数达到阈值后,系统会自动封锁登录者 IP。 同一页面下方,拒绝服务(DoS)保护 也一并启用。
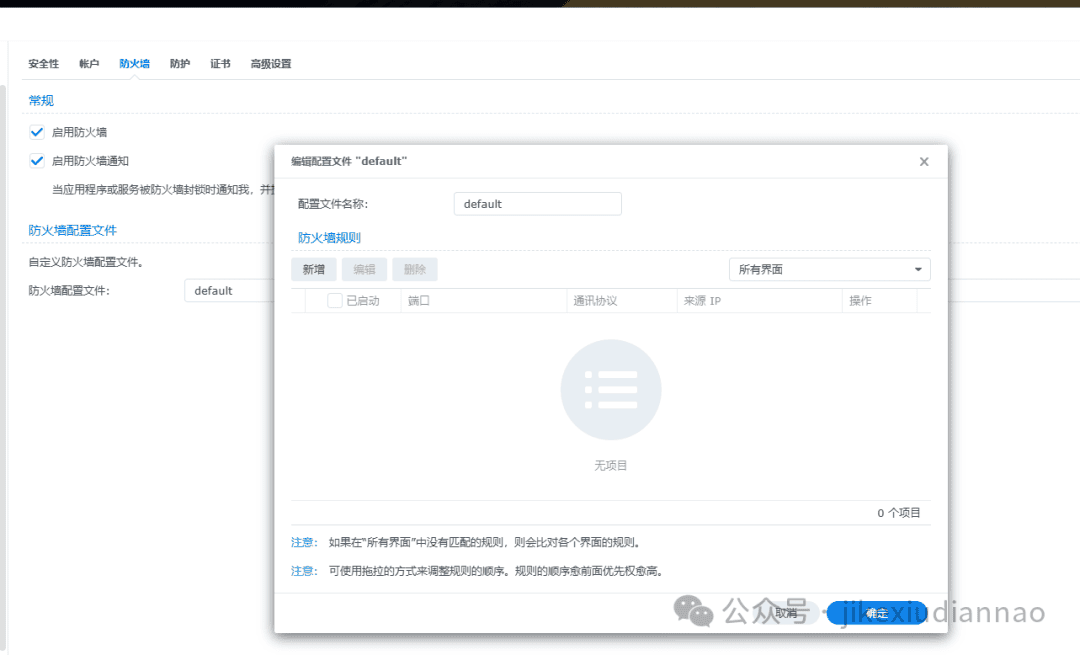
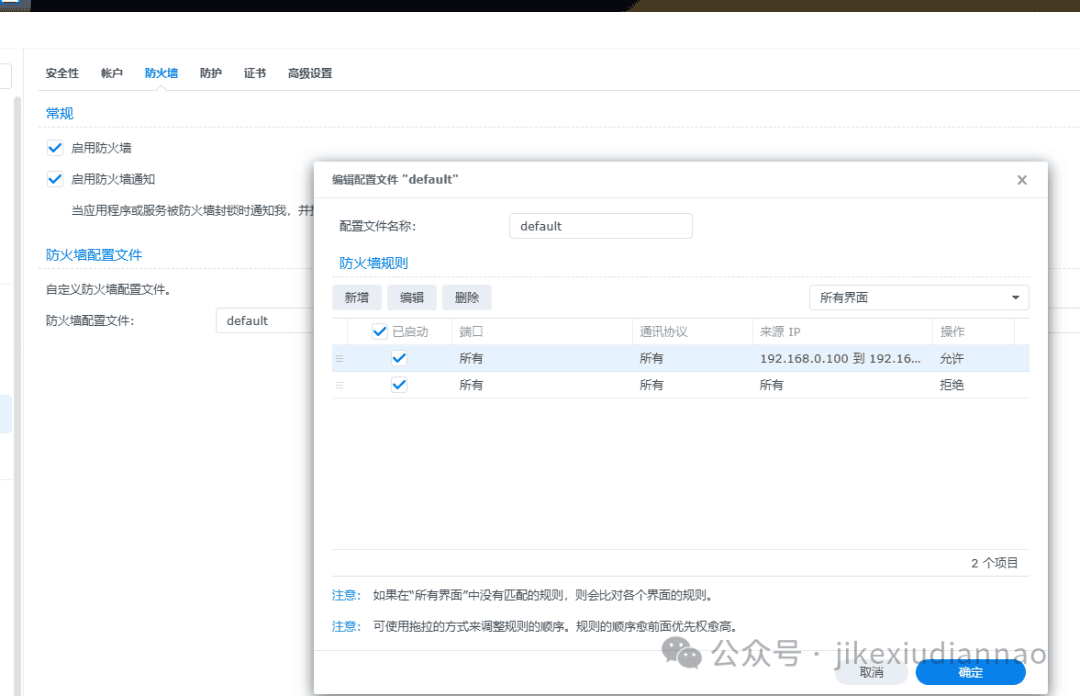
第二步:配置防火墙,只放行内网回到 防火墙 选项卡,启用防火墙,编辑 default 规则:
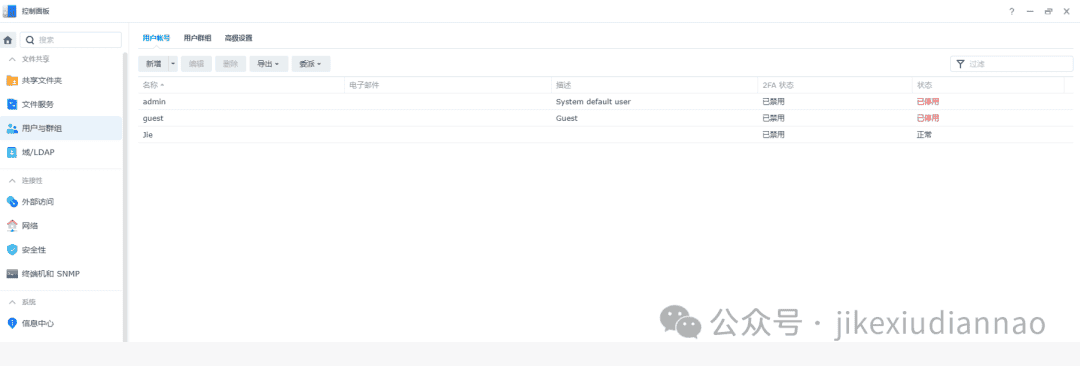
这里解释一下两条规则的含义:第一条优先允许指定内网网段的设备访问所有端口;第二条拒绝除此之外的所有其他 IP 访问。群晖防火墙是从上往下匹配的,匹配到第一条"允许"后就不会再执行下面的"拒绝",这完全符合"只允许特定内网访问,拒绝外部一切访问"的安全逻辑。设置完点击确定即可。 第三步:停用默认账号进入 用户与群组,把默认的 admin 以及 guest 账号全部停用。默认账号是暴力破解和自动化攻击的重点目标,停用能直接砍掉一大块风险面。
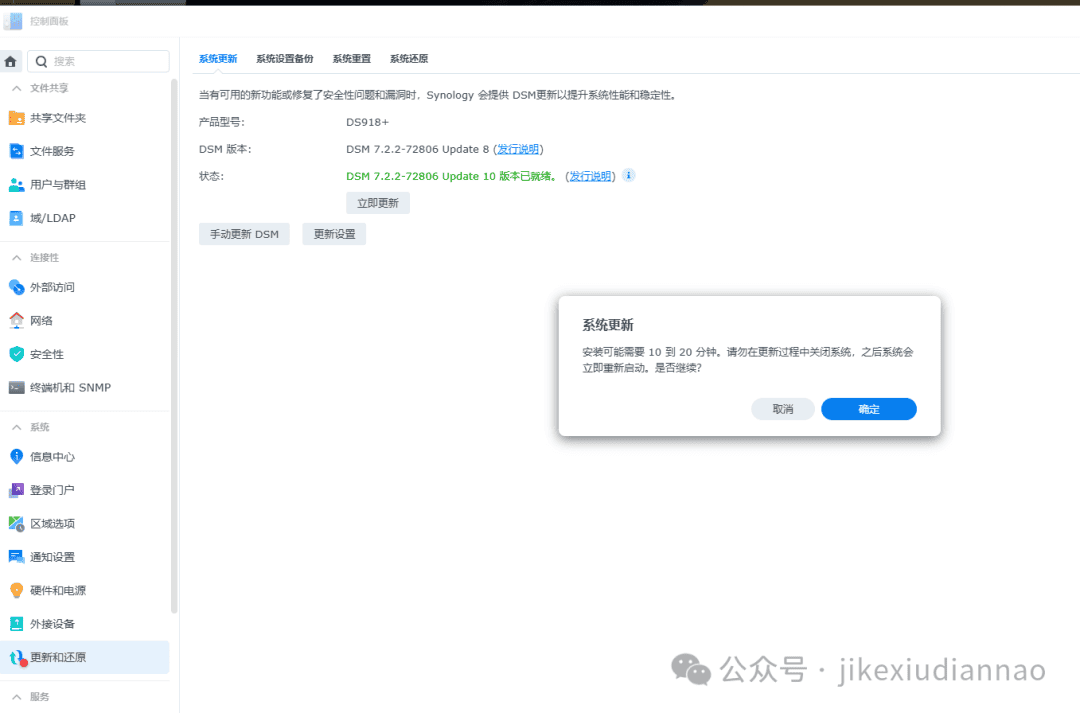
第四步:立即更新系统回到 更新和还原,检测是否有更新,有的话立即更新。等待更新完成后即可。这一步是修补已知漏洞的关键,别拖。
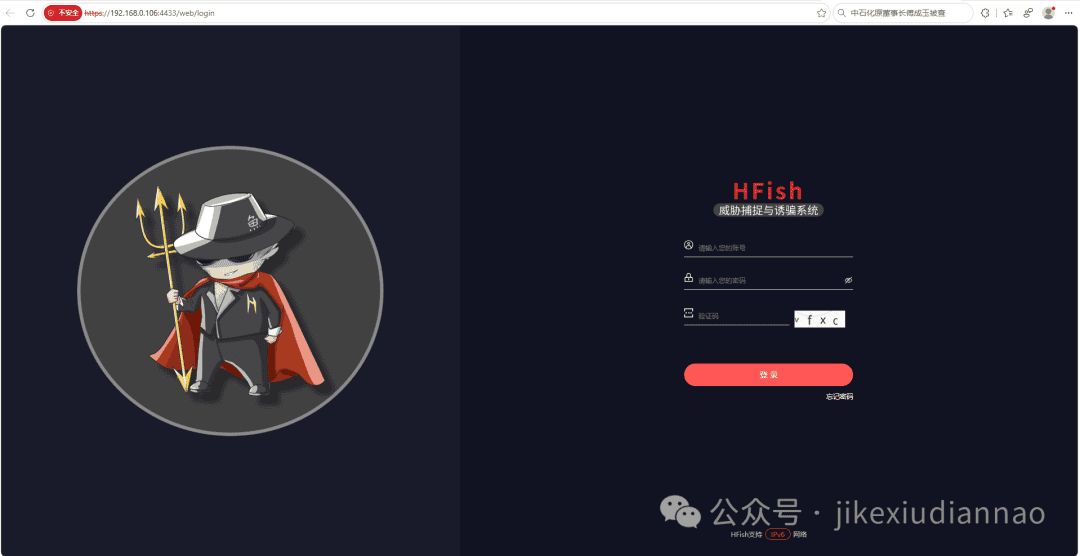
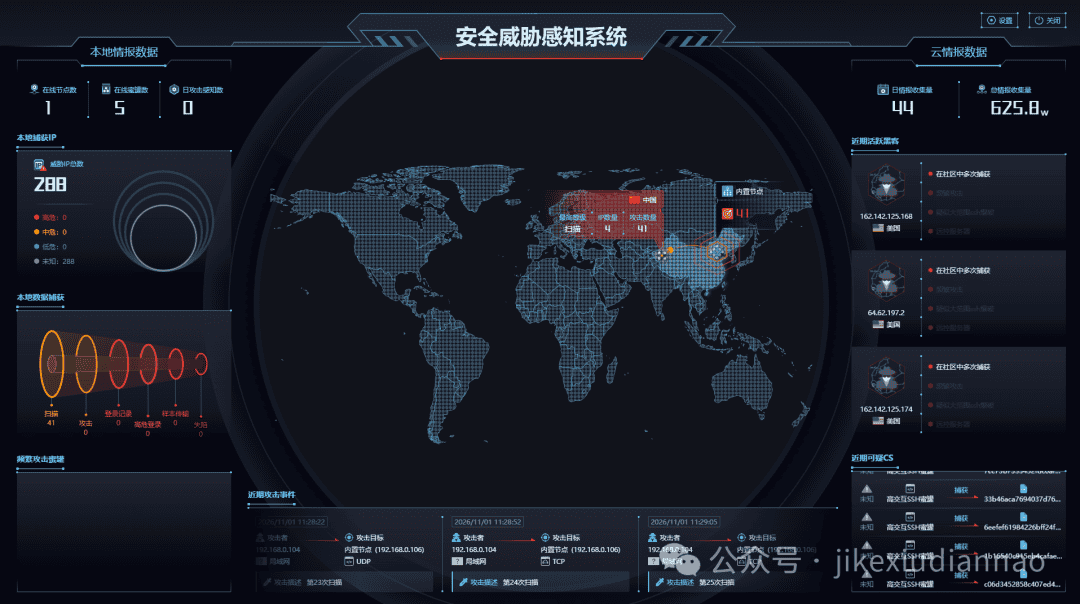
第五步(可选):加一层诱骗防护如果还不放心,可以进入 Docker 配置 HFish 威胁捕捉与诱骗系统 一起使用,增加一层威胁感知与诱骗能力,进一步提升整体防护水平。
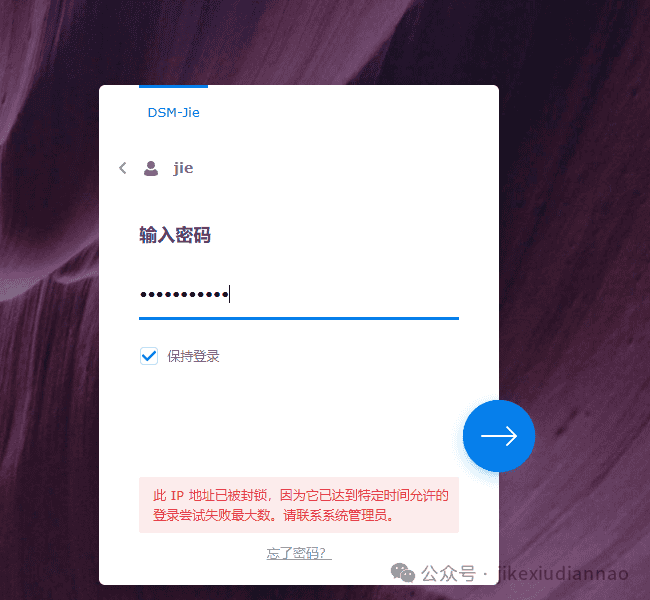
完成后,随机找台电脑故意输错密码测试一下,输错一次就显示被封锁了。
三、小结这次 L0CK3D 勒索攻击提醒我们:暴露在公网的 NAS 本身就是攻击面,容器服务、原生套件漏洞、默认账号都是常见入口。防护思路可以归纳为四句话:
还没中招的朋友,建议今天就登录 NAS 把这几步做一遍。安全这件事,永远是"提前做"比"事后救"便宜得多。 阅读原文:点击这里 该文章在 2026/11/3 12:55:20 编辑过 |
关键字查询
相关文章
正在查询... 

|


 400 186 1886