[点晴永久免费OA]什么是零日攻击?如何降低零日攻击的风险
当前位置:点晴教程→点晴OA办公管理信息系统
→『 经验分享&问题答疑 』
零日漏洞通常是指还没有补丁的安全漏洞,零日攻击则是指利用零日漏洞对系统或软件应用发动的网络攻击。由于零日漏洞的严重级别通常较高,所以零日攻击往往也具有很大的破坏性。目前,任何安全产品或解决方案都不能完全防御住零日攻击。但是,通过建设完善的防御体系,提升人员的防范意识,可以有效减少被零日攻击的机率,降低零日攻击造成的损失。 1.什么是零日漏洞零日漏洞也可以称为零时差漏洞,通常是指还没有补丁的安全漏洞。 零日漏洞中的“零日”得名于漏洞被公开后,补丁未出现的天数。漏洞被公开当天,一般来讲都不会及时推出补丁,所以称为零日漏洞;如果N日后仍然没有补丁,则称为N日漏洞。换个角度讲,“零日”也可以理解为针对此漏洞的攻击出现在哪天,漏洞公开当天即利用此漏洞的攻击称为零日攻击,以此类推。 实际上,“零日”现在已经不再局限于漏洞被公开的时间长短。所谓“零日”不一定是真的刚刚发现,黑客完全有可能在很久之前发现了漏洞,但就是没有公开。那么对于外界来说,漏洞公开的那一刻才能称为零日漏洞。所以,“零日”往往可以理解为“软件供应商和公众未知”,但是“黑客或暗网上的交易者已知”。 2.零日漏洞是如何转化为零日攻击的理想状态下,当某人检测到软件中包含潜在安全问题时,该人会通知软件供应商或公布给大众,软件供应商会着手修复漏洞、研发相应补丁。此时,即使黑客知晓了该漏洞,也需要一些时间来开发恶意程序。网络管理者可以在这段时间里针对零日漏洞进行紧急规避操作,例如关闭部分服务,等待补丁发布后再恢复相关业务。 然而事实是残酷的,因为黑客很可能是第一个发现零日漏洞的人。黑客一般会使用自动化测试工具和逆向工程技术来寻找漏洞,凭借挖掘到的零日漏洞,可以轻松越过严密的网络防护措施,渗透入网络,最终实施零日攻击。简言之,零日攻击就是利用零日漏洞对系统或软件应用发动的网络攻击。
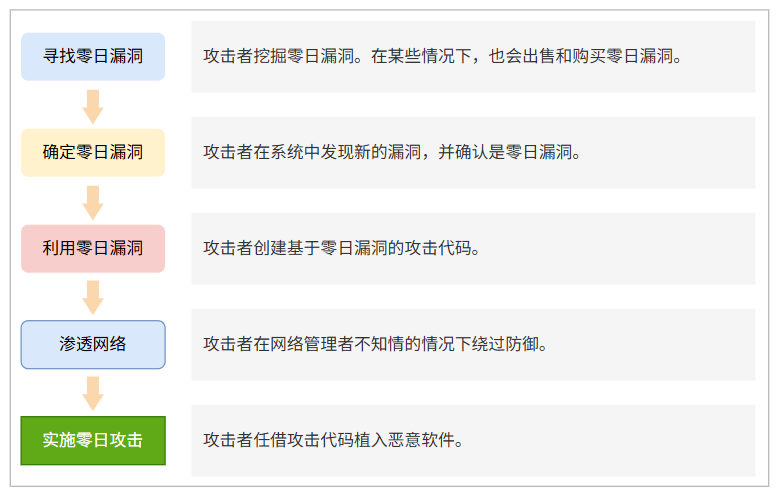
零日漏洞转化为零日攻击的过程 # 常见的零日攻击类型如下: (1)帐户接管(ATO)攻击ATO攻击是指攻击者利用恶意软件对受害者的系统进行未经授权的控制,并通过受害者的系统进行一系列恶意操作,例如在系统中安装其他恶意软件,发送钓鱼消息/邮件给受害者的联系人,盗取受害者账户中的资金等。 (2)水坑攻击水坑攻击的名称来源于自然界,捕食者会在水坑附近等待前来饮水的猎物并对其发动进攻,借此提高捕食的成功率。 网络世界中的攻击者也会提前分析目标群体经常访问的网站,然后在这组网站上植入恶意程序。当目标群体的成员访问这些网站时,会有很大概率被恶意程序感染,进而传播并感染其他成员。 (3)零日星期三Microsoft通常在每月第二个星期二发布系统更新补丁,所以有了非正式术语“星期二补丁日”。当然,如果出现有重大威胁的漏洞时(如零日漏洞),Microsoft也会发布紧急补丁,不会等到补丁日。黑客会选在补丁日的第二天进行新的攻击,以获取最长的攻击时间窗,所以此类攻击称为“零日星期三”。 当前,“星期二补丁日”已经泛指Microsoft、Adobe或其他软件供应商定期发布补丁的时间。黑客会利用两次补丁发布之间的这段时间开展攻击活动,因为软件供应商不会针对所有漏洞频繁发布紧急补丁,所以黑客将拥有足够的时间进行破坏。 3.为什么零日攻击很危险由于零日漏洞的严重级别通常较高,所以零日攻击往往也具有很大的破坏性。研究表明,基于零日漏洞的恶意软件占比达到30%,形式包括病毒、蠕虫、木马等。零日攻击普遍被设计为可以快速传播的形式,以便感染尽可能多的主机和系统。零日攻击也由被动式、传播缓慢的文件和宏病毒方式,演化为更主动、自我传播的电子邮件蠕虫和混合威胁方式,这大大缩短了威胁传播的时间,扩大了威胁影响的范围。 当零日攻击发生后,通常软件供应商或安全厂商需要几天甚至几个月时间才能分析出攻击的相关信息。在这段时间内,黑客显然可以获得丰厚的利益。 零日攻击的目标一般分为两类: (1)高价值的目标例如金融机构、医疗机构、国家机构或军队机构等。无论是出于经济目的还是政治目的,攻击成功的收益都将是巨大的,因此用于此类场景的零日漏洞也往往是暗网上最昂贵的。 (2)影响范围大的目标例如浏览器软件、操作系统软件、常见应用软件等。根据近年的零日漏洞统计数据来看,针对Microsoft软件(Windows、IE、Office等)的攻击最多,这也是因为Microsoft产品的应用最为广泛。 4.著名的零日攻击事件(1)Stuxnet(震网病毒)Stuxnet可能是第一个实际应用的网络武器。该恶意软件利用多个零日漏洞进行渗透和传播,最终操控了核电站的离心机并导致其被摧毁。 (2)Sony Zero-Day AttackSony Zero-Day Attack是对索尼影业娱乐发起的零日攻击。黑客利用一个零日漏洞渗透进入索尼的网络,迅速访问了所有重要信息。然后,黑客开始发布窃取到的敏感信息,包括未上映的新电影副本、业务交易明细、业务计划等,给索尼造成了重大损失。 (3)Operation Aurora(极光行动)Operation Aurora是一次典型的APT攻击。黑客通过社会工程学调查Google职员的信息,然后诱使该职员点击恶意网站链接。通过利用零日漏洞植入恶意程序,黑客最终对Google公司实施了攻击。 5.如何降低零日攻击的风险目前,任何安全产品或解决方案都不能完全防御住零日攻击。但是,通过建设完善的防御体系,提升人员的防范意识,可以有效减少被零日攻击的机率,降低零日攻击造成的损失。 通过以下措施可以避免被零日攻击: (1)加强员工宣传教育:组织全员参加网络安全培训,掌握网络安全基本常识,防止被黑客从内部攻破。 (2)加固计算机终端系统:计算机终端通常是整个网络中最薄弱的环节,对终端系统进行安全加固是有效减少零日攻击的好方法。 (3)实时更新软件:常用软件要保持实时更新,如浏览器、防病毒软件和办公软件等。 (4)及时修补漏洞:定期对网络中的设备进行漏洞扫描,及时修补存在的漏洞,降低被攻击的风险。 (5)加强网络安全设施建设:在网络中部署必要的安全设备和软件(如大数据安全分析系统、NGFW、漏扫设备、防病毒软件等),可以降低零日攻击的影响范围和严重程度。 (6)加强权限认证与审核:通过部署“零信任”安全方案,加强对用户操作的授权和用户身份的审核。 (7)建立应急响应方案:无论采取何种安全措施,都不能完全排除零日攻击的威胁。应急响应方案可以帮助企业快速阻止攻击,将损失减少到最小。 阅读原文:点击这里 该文章在 2026/11/2 12:05:38 编辑过 |
关键字查询
相关文章
正在查询... 

|


 400 186 1886